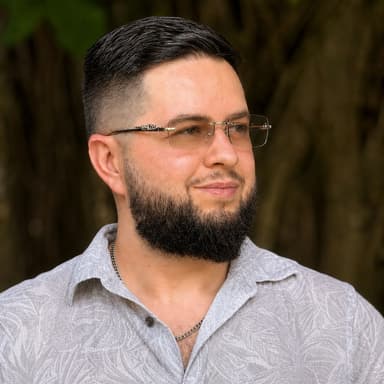
मार्क लियापुस्टिन (clizSec)

clizSec

मार्क लियापुस्टिन

ईमेल, API, अनुपालन और उन पर बने उत्पादों को सुरक्षित करना

मैं मार्क लियापुस्टिन (clizSec) हूँ, एक साइबर सुरक्षा आर्किटेक्ट जहाँ ईमेल सुरक्षा, Web/API सुरक्षा और नियामक अनुपालन मिलते हैं। Trustifi में CISO के रूप में, फ़िशिंग से जीविका चलाता हूँ, मैं उद्यम सुरक्षा रणनीति, GDPR, HIPAA, ISO 27001 फ्रेमवर्क कार्यक्रम और बुद्धिमान एजेंटों व लागू मशीन लर्निंग के माध्यम से ईमेल, वेब और API स्टैक पर AI/ML एंटी-फ़िशिंग तय करता हूँ।

इज़राइल से मियामी, USA तक · अंग्रेज़ी · हिब्रू · रूसी

प्रोजेक्ट

सुरक्षा टूल जो मैं रोज़मर्रा की CISO भूमिका के बाहर बनाता हूँ।

Closed beta

GRC Assistant

Find the gaps. Close them. Stay audit-ready.

GRC का मतलब है Governance, Risk, and Compliance. Missing policies, टूटे clause maps और silent expirations audits को तोड़ देते हैं - GRC Assistant errors दिखाता है, gaps auto-complete करता है, और completion rate बढ़ाता है।

  • ISO 27001, SOC 2, GDPR, HIPAA, NIST और अधिक पर live completion rate
  • Missing policies और incomplete clauses flag करता है - फिर AI fix draft करता है
  • Certs और audits के reminders - invite-only access by request
ओपन beta

ScaMatrix

IOC paste करें. जानें कि दुनिया ने पहले ही flag किया या नहीं.

Suspicious links और hashes को feeds की spreadsheet का इंतज़ार नहीं करना चाहिए। ScaMatrix trusted threat intelligence से URLs, domains, IPs, emails और file hashes क्वेरी करता है - ताकि email और web triage के दौरान phishing, malware और ज्ञात IOCs real time में दिखें।

  • वैश्विक threat intelligence स्रोतों पर एक जगह IOC lookup
  • Decode, defang, hash और IOC extraction के लिए मुफ़्त security toolbox
  • विश्लेषकों और IT टीमों के लिए जो जांच के बीच तेज़ जवाब चाहते हैं
Chrome extension

WebIOC

स्थानीय URL और IOC जांच

Chrome extension जो redirect chains, headers, HTML, scripts और निकाले गए indicators को cloud upload के बिना capture करता है।

  • Redirect chain, headers, DOM और favicon hashes
  • JSON, Markdown, HTML या IOC CSV export
  • Privacy by design - सारी processing आपके मशीन पर रहती है
Chrome extension

ELKTrail

Kibana के लिए live log tail

Chrome extension जो किसी भी Kibana या Elastic को side panel में या सीधे Kibana के अंदर तेज़, tail -f जैसी log stream में बदल देता है।

  • Papertrail-style, KQL या Lucene search के साथ live streaming
  • किसी host, severity या request ID पर क्लिक करके तुरंत filter करें
  • आपके Kibana session का उपयोग - कोई API key नहीं, कुछ भी browser से बाहर नहीं जाता

कार्य अनुभव

मेरे करियर में भूमिकाएँ, प्रभाव और कौशल।

Trustifi logo

Trustifi

पूर्णकालिक · अगस्त 2017 - वर्तमान

  1. Chief Information Security Officer

    अक्टूबर 2021 - वर्तमान

    मियामी, फ़्लोरिडा, USA · हाइब्रिड

    Trustifi के AI-संचालित ईमेल सुरक्षा प्लेटफ़ॉर्म की एंटरप्राइज़ और प्रोडक्ट सुरक्षा का नेतृत्व करता हूँ, जो MSPs, एंटरप्राइज़ और विनियमित संगठनों की सुरक्षा करता है।

    • ईमेल सुरक्षा
    • एंटी-फ़िशिंग
    • वेब और API सुरक्षा
    • सुरक्षा आर्किटेक्चर
    • AI/ML और इंटेलिजेंट एजेंट
    • अनुपालन और फ़्रेमवर्क
    मुख्य बिंदु6
    • इनबाउंड ईमेल सुरक्षा आर्किटेक्चर की ज़िम्मेदारी: एंटी-फ़िशिंग, एंटी-स्पैम, graymail, BEC, impersonation और spoofing पहचान, और ईमेल, वेब व API में AI/ML-आधारित सुरक्षा।
    • साइबर सुरक्षा टीम और 24/7 Email Managed Detection and Response (EMDR) सेवा का नेतृत्व।
    • ईमेल-जनित हमलों के लिए कस्टम IOCs, डिटेक्शन लॉजिक और थ्रेट सिग्नेचर बनाता हूँ; सक्रिय फ़िशिंग किट और इंफ्रास्ट्रक्चर की जाँच करता हूँ (जैसे non-canonical IP URL obfuscation पर HostMimic रिसर्च)।
    • फ़िशिंग पहचान के लिए applied machine learning और intelligent agents पर प्रोडक्ट और इंजीनियरिंग टीमों के साथ काम।
    • प्लेटफ़ॉर्म के सुरक्षा आर्किटेक्चर और Web/API सुरक्षा का नेतृत्व।
    • GDPR, HIPAA और ISO 27001 के अनुपालन और ग्राहक-विश्वास कार्यक्रम, जिसमें VIP ग्राहकों की सुरक्षा समीक्षाएँ और सुरक्षा प्रश्नावलियाँ शामिल हैं।
  2. Information Security, Compliance and Data Protection Officer

    अगस्त 2018 - अक्टूबर 2021

    लास वेगास, नेवादा · हाइब्रिड

    Trustifi की प्रोडक्ट ईमेल सुरक्षा और कंपनी का अनुपालन कार्यक्रम बनाया, जो आगे की CISO भूमिका की नींव बना।

    • ईमेल सुरक्षा
    • अनुपालन और फ़्रेमवर्क
    • सुरक्षा नीतियाँ
    • डेटा सुरक्षा
    मुख्य बिंदु4
    • प्रोडक्ट में ईमेल सुरक्षा, स्वामित्व वाले डिटेक्शन मेट्रिक्स और सिग्नेचर डिज़ाइन और लॉन्च किए।
    • आंतरिक सूचना सुरक्षा नीतियाँ और IT कंट्रोल लिखे और लागू किए, और कंपनी के IT वातावरण का प्रबंधन किया।
    • GDPR, HIPAA और ISO 27001 के प्रमाणन और निरंतर अनुपालन का नेतृत्व किया।
    • Data Protection Officer के रूप में काम किया और सेल्स टीमों के लिए ग्राहक सुरक्षा प्रश्नावलियाँ संभालीं।
  3. Information Security Specialist

    अगस्त 2017 - अगस्त 2018

    तेल अवीव ज़िला, इज़राइल · ऑन-साइट

    ईमेल थ्रेट रिसर्च, कमज़ोरियों का विश्लेषण और penetration testing, जिन्होंने प्रोडक्ट की सुरक्षा को आकार दिया।

    • ईमेल थ्रेट रिसर्च
    • Penetration testing
    मुख्य बिंदु3
    • ईमेल-जनित खतरों पर रिसर्च और विश्लेषण: फ़िशिंग, मैलवेयर और दुरुपयोग पैटर्न।
    • प्रोडक्ट और इंफ्रास्ट्रक्चर पर vulnerability assessments और penetration tests किए।
    • व्यावहारिक सुरक्षा निर्णयों के लिए संगठन का भरोसेमंद आंतरिक संसाधन बना।
ScaMatrix logo

ScaMatrix

स्व-नियोजित · मार्च 2025 - वर्तमान

  1. Founder & Developer

    मार्च 2025 - वर्तमान

    मियामी, फ़्लोरिडा, USA · रिमोट

    सुरक्षा विश्लेषकों, SOC और IT टीमों के लिए स्वतंत्र सुरक्षा टूलकिट, जिसे मैंने अपनी CISO भूमिका के साथ बनाया।

    • Cyber Threat Intelligence (CTI)
    • Indicators of Compromise
    मुख्य बिंदु3
    • ScaMatrix (scamatrix.com): URLs, डोमेन, IPs, ईमेल और फ़ाइल हैश के लिए AI-संचालित थ्रेट इंटेलिजेंस लुकअप, 50+ ओपन थ्रेट फ़ीड्स और स्वचालित DNS जाँच के साथ।
    • मुफ़्त विश्लेषक टूलबॉक्स: ईमेल हेडर एनालाइज़र (SPF/DKIM/DMARC), IOC extractor, defang/refang, URL पार्सर, हैश जनरेटर, JWT डिकोडर, CIDR और टाइमस्टैम्प टूल्स, साथ में डेवलपर API।
    • WebIOC by ScaMatrix: फ़िशिंग URL जाँच, redirect chains और IOC निष्कर्षण के लिए local-first Chrome एक्सटेंशन।
Nation-E logo

Nation-E

पूर्णकालिक · नवंबर 2014 - अगस्त 2017

  1. Cyber Security Specialist

    नवंबर 2014 - अगस्त 2017

    हर्ज़लिया, तेल अवीव ज़िला, इज़राइल · ऑन-साइट

    ICS/SCADA और IoT सुरक्षा रिसर्च, और zero-day स्तर के खतरों के विरुद्ध ग्राहकों के लिए proof-of-concept।

    • ICS/SCADA सुरक्षा
    • IoT सुरक्षा
    • Operational Technology
    • Penetration testing
    मुख्य बिंदु4
    • प्रोडक्ट को सत्यापित करने के लिए ICS/SCADA, स्मार्ट-ग्रिड और IoT उपकरणों पर हमले exploit और प्रदर्शित किए।
    • CVE-2017-6019 (Schneider Electric Conext ComBox) की सह-खोज की, जो CISA advisory ICSA-17-061-02 के रूप में प्रकाशित हुई।
    • Israel Electric Corporation (IEC) के स्मार्ट-ग्रिड पायलट में सहयोग किया और IoT, ICS और SCADA घटकों में कमज़ोरियाँ खोजीं।
    • व्यावहारिक रिसर्च और ज़िम्मेदार प्रकटीकरण से महत्वपूर्ण इंफ्रास्ट्रक्चर की मज़बूती बढ़ाई।

स्व-नियोजित

फ़्रीलांस · मार्च 2007 - जनवरी 2011

  1. Web Application Security Consultant

    फ़रवरी 2009 - जनवरी 2011

    तेल अवीव ज़िला, इज़राइल · रिमोट

    विभिन्न ग्राहकों के लिए फ़्रीलांस वेब एप्लिकेशन सुरक्षा।

    • वेब एप्लिकेशन सुरक्षा
    • SQL injection
    मुख्य बिंदु3
    • वेब एप्लिकेशन penetration testing, सुरक्षित कोड समीक्षा और सुरक्षा आकलन।
    • SQL injection और cross-site scripting (XSS) जैसी OWASP Top 10 समस्याएँ खोजीं और ठीक करवाने में मदद की।
    • डेवलपर्स और मालिकों को स्पष्ट, प्राथमिकता-आधारित निष्कर्ष और सुधार मार्गदर्शन दिया।
  2. Linux System Administrator

    मार्च 2007 - जनवरी 2011

    तेल अवीव ज़िला, इज़राइल · रिमोट

    इंटरनेट रेडियो (SHOUTcast) और ऑनलाइन गेम सर्वरों के लिए सार्वजनिक Linux सर्वर बनाए, सुरक्षित किए और चलाए।

    • सुरक्षा ऑडिट
    • Python
    मुख्य बिंदु3
    • दुरुपयोग और हमलों के विरुद्ध OS, नेटवर्क प्रोटोकॉल और सेवाओं को कॉन्फ़िगर और सुरक्षित किया।
    • सेवाओं की निगरानी, समस्या निवारण और स्थिरता व उपलब्धता बनाए रखी।
    • Bash और Python से नियमित प्रशासनिक कार्यों का स्वचालन।

स्वयंसेवा

जिम्मेदार प्रकटीकरण और bug bounty योगदान।

Bug Hunterअप्रैल 2017 - वर्तमान

U.S. Department of Defense

HackerOne पर Vulnerability Disclosure Program के माध्यम से DoD सिस्टम और इंफ्रास्ट्रक्चर में कमज़ोरियाँ ज़िम्मेदारी से खोजता और रिपोर्ट करता हूँ।

  • फ़ोकस क्षेत्र: Pentagon Visa/Passport Program, सैन्य वेबसाइटें और सर्वर, और अनुसंधान एवं विकास केंद्र।
  • सार्वजनिक रूप से प्रकट: US Army Corps of Engineers R&D Center में information disclosure और Pentagon Visa/Passport Program में XSS।
Bug Hunterजून 2017 - जुलाई 2017

FlexiSpy

FlexiSPY की सेवाओं में high से critical स्तर की दो कमज़ोरियाँ रिपोर्ट कीं, पुष्ट सुरक्षा प्रभाव और bounty पुरस्कार के साथ। निष्कर्षों की संवेदनशीलता के कारण सार्वजनिक प्रकटीकरण स्वीकृत नहीं हुआ।

Bug Hunterमई 2017 - जून 2017

Instacart

WordPress Core AJAX handlers में path traversal कमज़ोरी पहचानी, जिससे सबसे व्यापक रूप से उपयोग होने वाले CMS प्लेटफ़ॉर्म में से एक की सुरक्षा में योगदान मिला।

Bug Hunterमार्च 2017 - अप्रैल 2017

Schneider Electric

Conext ComBox (मॉडल 865-1058) में denial-of-service, जिसकी सह-खोज Arik Kublanov (Nation-E Ltd) के साथ की गई और जिसे US-CERT और Schneider Electric ने मान्यता दी।

संपर्क

संपर्क करें।

LinkedIn पर जुड़ें

सहयोग, सुरक्षा चर्चा या पेशेवर पूछताछ के लिए मुझसे संपर्क करने का सबसे अच्छा तरीका, विशेष रूप से ईमेल सुरक्षा, फ़िशिंग और उद्यम सुरक्षा कार्यक्रमों के बारे में।