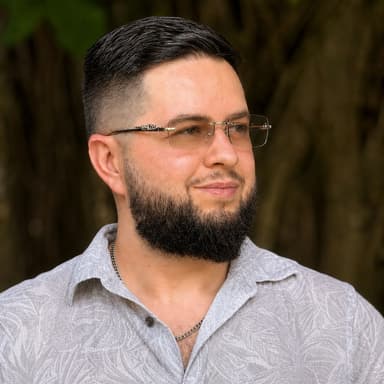
Марк Ляпустин (clizSec)

clizSec

Марк Ляпустин

Защищаю email, API, комплаенс и продукты, которые на них построены

Я Марк Ляпустин (clizSec), архитектор кибербезопасности на стыке безопасности email, Web/API и регуляторного соответствия. Как CISO в Trustifi, профессионально убиваю фишинг, я отвечаю за стратегию безопасности компании, программы соответствия GDPR, HIPAA и ISO 27001 и AI/ML-антифишинг на базе интеллектуальных агентов и прикладного ML по всему стеку email, Web и API.

Из Израиля в США, Майами · Английский · Иврит · Русский

Проекты

Инструменты безопасности, которые я создаю помимо ежедневной работы CISO.

Закрытая beta

GRC Assistant

Найди пробелы. Закрой их. Будь готов к аудиту.

GRC - это Governance, Risk, and Compliance. Пропавшие политики, сломанные clause maps и тихие истечения убивают аудиты - GRC Assistant показывает ошибки, авто-дополняет пробелы и поднимает completion rate.

  • Живой completion rate по ISO 27001, SOC 2, GDPR, HIPAA, NIST и другим
  • Ловит missing policies и incomplete clauses - и AI готовит fix
  • Напоминания о сертификатах и аудитах - доступ invite-only по запросу
Открытая beta

ScaMatrix

Вставь IOC. Узнай, пометил ли его уже мир.

Подозрительные ссылки и хеши не должны ждать spreadsheet с feeds. ScaMatrix запрашивает проверенные threat intelligence источники для URL, доменов, IP, email и хешей файлов - чтобы быстро увидеть фишинг, malware и известные IOC при triage email и web.

  • IOC lookup по глобальным источникам threat intelligence в одном месте
  • Бесплатный toolbox для decode, defang, hash и IOC extraction
  • Для аналитиков и IT-команд, которым нужен быстрый ответ в середине расследования
Расширение Chrome

WebIOC

Локальное расследование URL и IOC

Расширение Chrome, которое фиксирует redirect chains, headers, HTML, scripts и извлеченные индикаторы без загрузки страниц в облако.

  • Redirect chain, headers, DOM и хеши favicon
  • Экспорт JSON, Markdown, HTML или IOC CSV
  • Privacy by design - вся обработка остается на вашем устройстве
Расширение Chrome

ELKTrail

Live log tail для Kibana

Расширение Chrome, которое превращает любой Kibana или Elastic в быстрый поток логов в стиле tail -f, в боковой панели или прямо внутри Kibana.

  • Live-поток с поиском в стиле Papertrail, KQL или Lucene
  • Клик по host, severity или request ID сразу фильтрует
  • Работает через вашу сессию Kibana - без API-ключей, данные не покидают браузер

Опыт работы

Роли, результаты и навыки за всю карьеру.

Trustifi logo

Trustifi

Полная занятость · авг. 2017 - по настоящее время

  1. Chief Information Security Officer

    окт. 2021 - по настоящее время

    Майами, Флорида, США · гибрид

    Руковожу корпоративной и продуктовой безопасностью платформы защиты email на базе AI от Trustifi, которая защищает MSP, предприятия и регулируемые организации.

    • Безопасность email
    • Антифишинг
    • Безопасность Web и API
    • Архитектура безопасности
    • AI/ML и интеллектуальные агенты
    • Соответствие стандартам
    Ключевые моменты6
    • Отвечаю за архитектуру защиты входящей почты: антифишинг, антиспам, graymail, BEC, обнаружение имперсонации и спуфинга, а также AI/ML-защиту на уровнях email, Web и API.
    • Руковожу командой кибербезопасности и круглосуточным сервисом Email Managed Detection and Response (EMDR).
    • Создаю IOC, логику обнаружения и сигнатуры угроз для атак через email; исследую действующие фишинговые киты и инфраструктуру (например, исследование HostMimic об обфускации URL через неканонические IP).
    • Работаю с командами продукта и разработки над прикладным машинным обучением и интеллектуальными агентами для обнаружения фишинга.
    • Отвечаю за архитектуру безопасности и безопасность Web/API платформы.
    • Веду программы соответствия и доверия клиентов по GDPR, HIPAA и ISO 27001, включая проверки безопасности для VIP-клиентов и анкеты безопасности.
  2. Information Security, Compliance and Data Protection Officer

    авг. 2018 - окт. 2021

    Лас-Вегас, Невада, США · гибрид

    Построил защиту email в продукте и программу соответствия компании, которые стали основой будущей роли CISO.

    • Безопасность email
    • Соответствие стандартам
    • Политики безопасности
    • Защита данных
    Ключевые моменты4
    • Спроектировал и внедрил в продукт механизмы защиты email, собственные метрики обнаружения и сигнатуры.
    • Разработал и поддерживал внутренние политики информационной безопасности и ИТ-контроли, управлял ИТ-средой компании.
    • Руководил сертификацией и постоянным соответствием GDPR, HIPAA и ISO 27001.
    • Был Data Protection Officer и отвечал за анкеты безопасности клиентов для отделов продаж.
  3. Information Security Specialist

    авг. 2017 - авг. 2018

    Тель-Авивский округ, Израиль · в офисе

    Исследование угроз email, анализ уязвимостей и тестирование на проникновение, которые сформировали защиту продукта.

    • Исследование угроз email
    • Penetration testing
    Ключевые моменты3
    • Исследовал и анализировал угрозы через email: фишинг, вредоносное ПО и злоупотребления.
    • Проводил оценку уязвимостей и тесты на проникновение продукта и инфраструктуры.
    • Стал главным внутренним экспертом по практическим решениям в области безопасности.
ScaMatrix logo

ScaMatrix

Собственный проект · март 2025 - по настоящее время

  1. Founder & Developer

    март 2025 - по настоящее время

    Майами, Флорида, США · удаленно

    Независимый набор инструментов безопасности для аналитиков, SOC и ИТ-команд, созданный параллельно с ролью CISO.

    • Cyber Threat Intelligence (CTI)
    • Indicators of Compromise
    Ключевые моменты3
    • ScaMatrix (scamatrix.com): AI-поиск по threat intelligence для URL, доменов, IP, email и хэшей файлов по 50+ открытым источникам угроз с автоматическими DNS-проверками.
    • Бесплатный набор инструментов аналитика: анализатор заголовков email (SPF/DKIM/DMARC), извлечение IOC, defang/refang, парсер URL, генератор хэшей, декодер JWT, инструменты CIDR и временных меток, а также API для разработчиков.
    • WebIOC by ScaMatrix: локальное расширение Chrome для расследования фишинговых URL, цепочек редиректов и извлечения IOC.
Nation-E logo

Nation-E

Полная занятость · нояб. 2014 - авг. 2017

  1. Cyber Security Specialist

    нояб. 2014 - авг. 2017

    Герцлия, Тель-Авивский округ, Израиль · в офисе

    Исследования безопасности ICS/SCADA и IoT, а также PoC для клиентов против угроз уровня zero-day.

    • Безопасность ICS/SCADA
    • Безопасность IoT
    • Operational Technology
    • Penetration testing
    Ключевые моменты4
    • Эксплуатировал и демонстрировал атаки на устройства ICS/SCADA, умных сетей и IoT для проверки продукта.
    • Соавтор обнаружения CVE-2017-6019 (Schneider Electric Conext ComBox), опубликованной как CISA advisory ICSA-17-061-02.
    • Участвовал в пилоте умной сети Israel Electric Corporation (IEC), находя уязвимости в компонентах IoT, ICS и SCADA.
    • Повышал устойчивость критической инфраструктуры за счет практических исследований и ответственного раскрытия.

Самозанятость

Фриланс · март 2007 - янв. 2011

  1. Web Application Security Consultant

    февр. 2009 - янв. 2011

    Тель-Авивский округ, Израиль · удаленно

    Фриланс-проекты по безопасности веб-приложений для разных клиентов.

    • Безопасность веб-приложений
    • SQL-инъекции
    Ключевые моменты3
    • Тестирование веб-приложений на проникновение, ревью безопасности кода и оценки безопасности.
    • Находил и помогал устранять проблемы из OWASP Top 10, такие как SQL-инъекции и межсайтовый скриптинг (XSS).
    • Предоставлял понятные, приоритизированные выводы и рекомендации по исправлению разработчикам и владельцам.
  2. Linux System Administrator

    март 2007 - янв. 2011

    Тель-Авивский округ, Израиль · удаленно

    Создавал, укреплял и сопровождал публичные Linux-серверы для интернет-радио (SHOUTcast) и игровых серверов.

    • Аудит безопасности
    • Python
    Ключевые моменты3
    • Настраивал и укреплял ОС, сетевые протоколы и сервисы против злоупотреблений и атак.
    • Мониторил, устранял неполадки и поддерживал стабильность и доступность сервисов.
    • Автоматизировал рутинное администрирование на Bash и Python.

Волонтёрство

Ответственное раскрытие уязвимостей и участие в bug bounty программах.

Bug Hunterапр. 2017 - по настоящее время

U.S. Department of Defense

Ответственно нахожу и сообщаю об уязвимостях в системах и инфраструктуре DoD через Vulnerability Disclosure Program на HackerOne.

  • Фокус: Pentagon Visa/Passport Program, военные сайты и серверы, научно-исследовательские центры.
  • Публично раскрыто: утечка информации в R&D-центре US Army Corps of Engineers и XSS в Pentagon Visa/Passport Program.
Bug Hunterиюнь 2017 - июль 2017

FlexiSpy

Сообщил о двух уязвимостях высокого и критического уровня в сервисах FlexiSPY с подтвержденным влиянием и выплатой bounty. Публичное раскрытие не было одобрено из-за чувствительности находок.

Bug Hunterмай 2017 - июнь 2017

Instacart

Обнаружил уязвимость path traversal в AJAX-обработчиках WordPress Core, внеся вклад в безопасность одной из самых распространенных CMS.

Bug Hunterмарт 2017 - апр. 2017

Schneider Electric

Отказ в обслуживании в Conext ComBox (модель 865-1058), обнаруженный совместно с Ариком Кублановым (Nation-E Ltd) и признанный US-CERT и Schneider Electric.

Контакты

Давайте на связи.

Связаться в LinkedIn

Лучший способ связаться со мной для сотрудничества, обсуждения безопасности или профессиональных вопросов, особенно по email-безопасности, фишингу и корпоративным программам безопасности.